LGPD na ótica: o grau do cliente é dado sensível
A ótica é uma das poucas lojas de rua que guarda dado de saúde. A receita do cliente, o grau, a foto do rosto para a centragem — tudo isso é informação sensível, com regra mais dura que nome e telefone.
Por que a ótica entra nessa conversa
A LGPD trata dado sobre a saúde de uma pessoa como dado pessoal sensível, uma categoria com proteção reforçada. Grau, receita e diagnóstico do oftalmologista estão aí dentro. Não é interpretação criativa: é o mesmo motivo pelo qual clínica e farmácia entraram na fila antes.
Isso não significa que você precisa de um departamento jurídico. Significa que quatro coisas simples precisam existir.
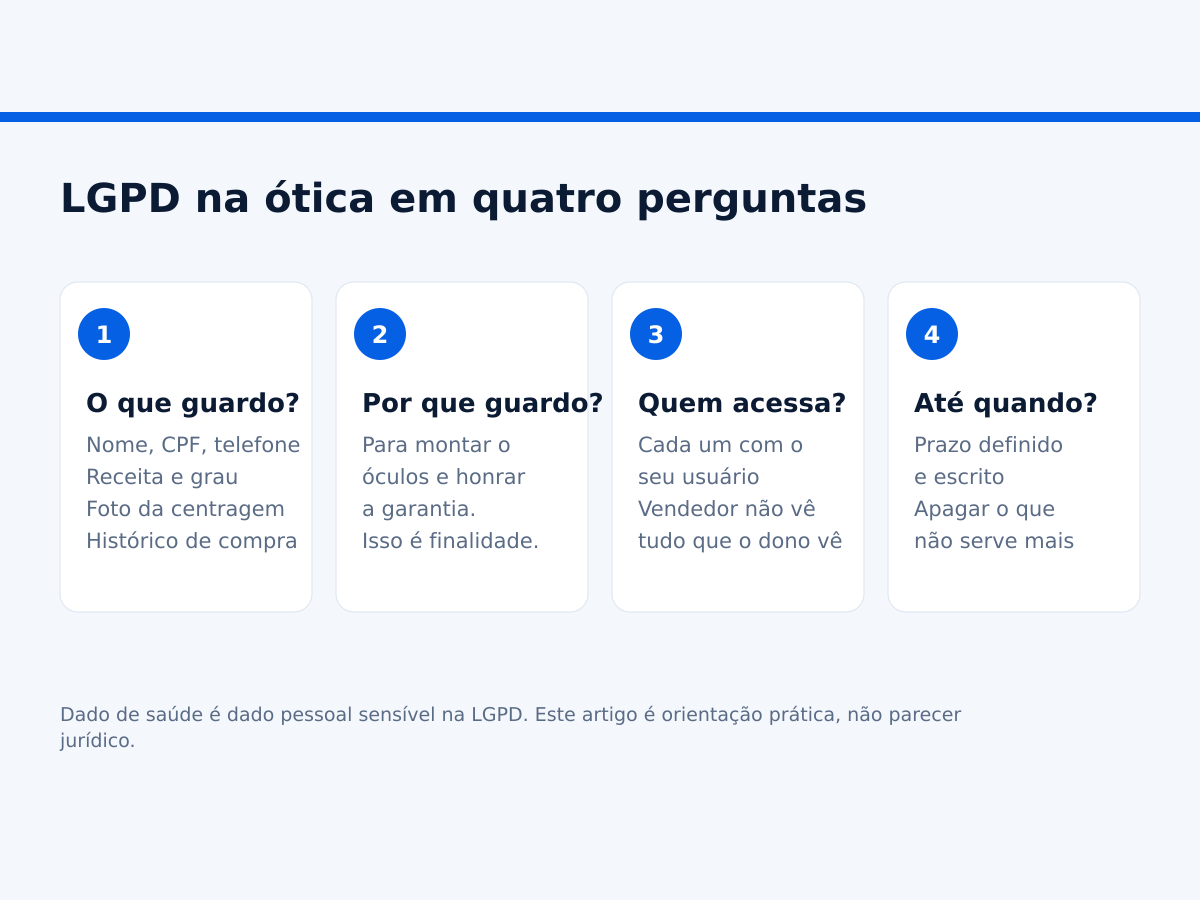
1. Saiba o que você guarda
Faça a lista de verdade, incluindo o que não está no sistema: cadastro, receita em papel na gaveta, foto no celular do vendedor, grupo de WhatsApp com foto de receita, planilha antiga no computador da frente.
O que não está mapeado é exatamente o que vaza.
2. Tenha um motivo para cada dado
Você guarda o grau porque precisa montar a lente e honrar a garantia. Guarda o CPF porque emite nota. Guarda o telefone porque avisa quando o óculos chega. Isso é finalidade, e é a base da lei.
O contrário também vale: se você não sabe explicar por que pede uma informação, pare de pedir.
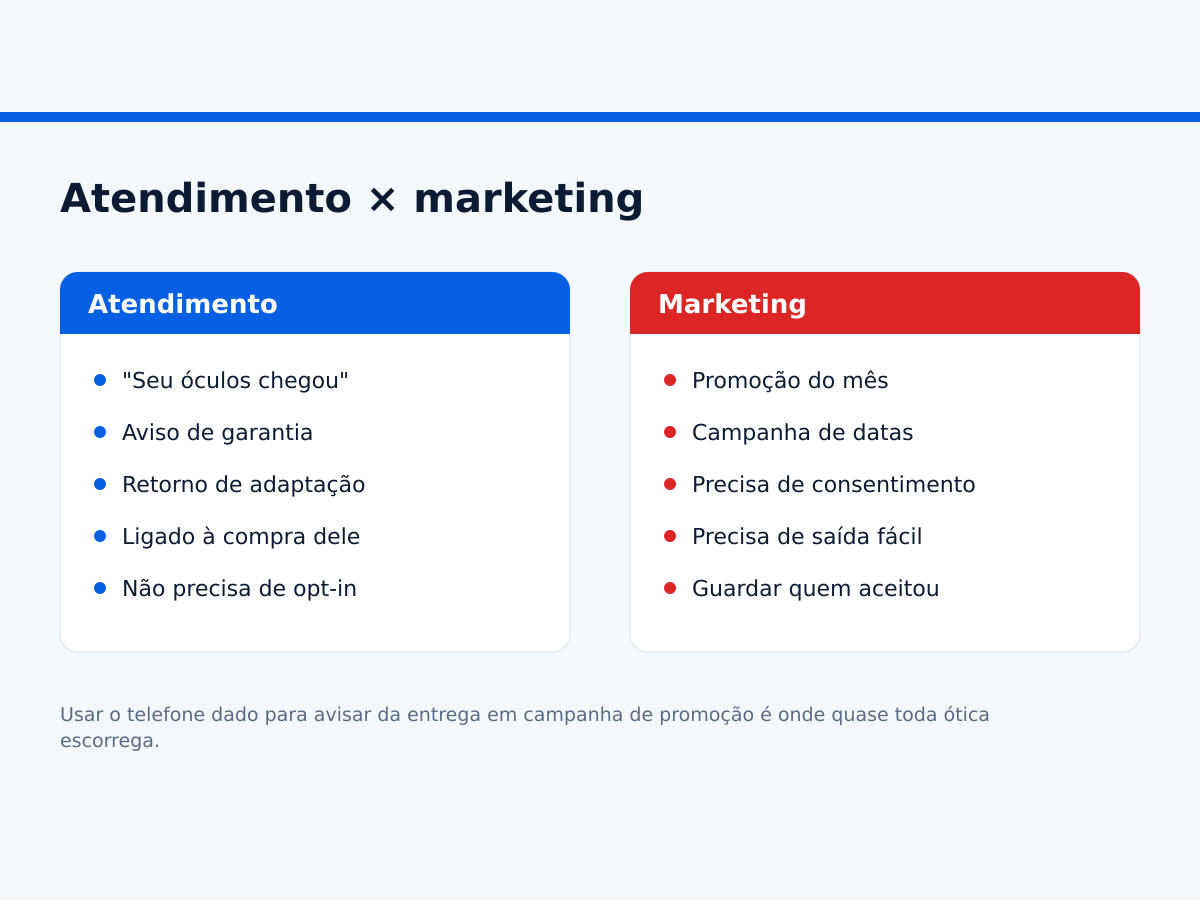
Onde quase toda ótica escorrega: usar o telefone que o cliente deu para avisar da entrega para mandar promoção todo mês. Aviso de entrega é atendimento. Promoção é marketing — e marketing pede consentimento e saída fácil ("responda SAIR para não receber mais").
3. Cada um com o seu usuário
Loja onde todo mundo entra no sistema com o mesmo login não consegue nem responder quem viu o quê. Três medidas resolvem:
- Usuário e senha por pessoa, sempre
- Permissões diferentes: vendedor não precisa ver o financeiro da loja inteira
- Registro do que foi alterado e por quem — se alguém mexeu num preço ou apagou uma venda, tem que ficar rastro
Quando o funcionário sai, o acesso dele morre no mesmo dia. Trocar a senha do computador não basta.
4. Prazo para guardar e para apagar
Dado de cliente que não compra há dez anos, receita de quem mudou de cidade, foto de centragem de 2019: tudo isso é risco parado. Defina um prazo, escreva ele e cumpra.
Atenção: alguns documentos têm prazo fiscal próprio (nota, por exemplo). Apagar o que a lei manda guardar é trocar um problema por outro — pergunte ao contador antes de limpar.
O que fazer se o cliente pedir os dados dele
Ele tem direito de saber o que você guarda, corrigir o que está errado e, em muitos casos, pedir exclusão. Na prática: consiga achar tudo de um cliente em um lugar só. Se a informação está espalhada entre sistema, caderno e WhatsApp, você não consegue atender esse pedido — e é aí que a coisa vira problema.
O básico que já resolve muito
- Um aviso simples no balcão e no site dizendo o que você coleta e para quê
- Sistema com login por pessoa e permissão por tela
- Backup — perder dado também é incidente
- Receita digitalizada dentro do sistema, não em foto solta no celular
- Alguém responsável por isso na loja (pode ser você)
Nada aqui é caro. É organização — e organização, na ótica, costuma pagar sozinha só pelo tempo que economiza no balcão.